Хакери са проникнали в системите за управление на хладилници и фризери. Засегнати са и магазини в други европейски държави, а щетите може да достигнат десетки милиони евро.
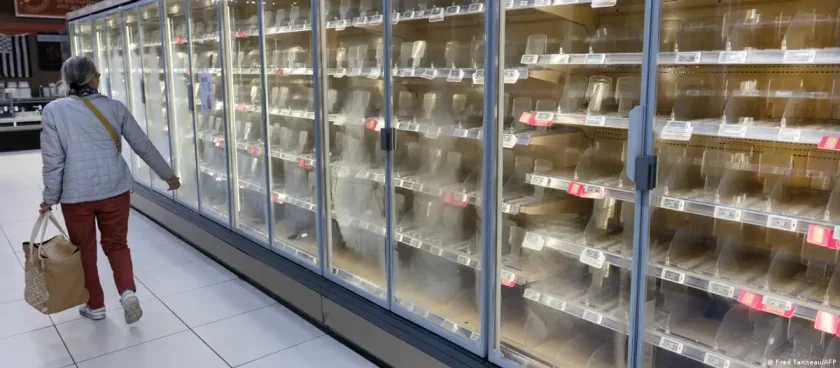
Стотици супермаркети във Франция станаха обект на мащабна кибератака, довела до принудително размразяване на хладилни камери и фризери и до унищожаване на големи количества храни. Засегнати са обекти на водещи търговски вериги, включително Intermarché, Carrefour и Monoprix.
Инцидентът е наложил затварянето на някои магазини, докато развалените продукти бъдат отстранени. По първоначални оценки загубите могат да възлязат на десетки милиони евро, но точният им размер все още не е установен.
Френската прокуратура е започнала разследване, което се води от специализираното звено за борба с киберпрестъпността. Засега няма поета отговорност за атаката, а самоличността на извършителите остава неизвестна.
Стотици търговски обекти са засегнати
Според информация на френската телевизия BFMTV атаките са започнали през нощта на 11 срещу 12 октомври. Най-сериозно засегната е веригата Intermarché с около 300 обекта, следвана от Coopérative U с близо 100 и Monoprix с около 30 магазина. Carrefour съобщава за проблеми в 80 от своите приблизително 6000 обекта във Франция.
Проблеми са регистрирани и в магазини в Испания, Португалия, Германия и Белгия.
Шарл Дезон, мениджър на засегнат обект на Intermarché, разказва, че атаката вероятно е започнала около 23:00 часа, но била забелязана едва към 4:00 часа сутринта. Сигналът дошъл от доставчик, който установил, че складовото помещение е наводнено.
Температурата в хладилната камера била достигнала 50 градуса по Целзий, което задействало автоматичната противопожарна пръскачка.
Според информацията хакерите не само са задействали размразяването на фризерите, но и са променили продължителността на процеса от един на осем часа. Така активирането на алармите е било забавено и проблемът е останал незабелязан по-дълго време.
Неактуализиран софтуер е позволил атаката
Предварителните данни сочат, че уязвимостта е била в софтуера за управление на хладилните системи, разработен от датската компания Danfoss. Според наличната информация атакувани са били обекти, в които не са инсталирани своевременно необходимите актуализации за сигурност.
От компанията посочват пред френския вестник Le Monde, че голяма част от засегнатите устройства са достигнали края на жизнения си цикъл и вече не получават софтуерна поддръжка. Danfoss твърди, че отдавна препоръчва на клиентите си да обновят остарелите версии на продукта.
Още през март 2025 г. компанията е съобщила за открити пропуски в сигурността и е призовала клиентите си да инсталират необходимите актуализации.
Случаят отново поставя въпроса за защитата на системите, които управляват критични за бизнеса процеси. Когато подобна инфраструктура не е достатъчно защитена, последствията могат да надхвърлят загубата на данни и да засегнат пряко доставките и съхранението на храни.
Компаниите са изправени пред постоянни кибератаки
Тиери Котияр, ръководител на групата зад Intermarché, заявява, че компанията разполага с екип от 12 специалисти по киберсигурност. По думите му те предотвратяват между три и четири кибератаки дневно.
Това показва колко често големите търговски вериги трябва да се справят с опити за проникване в информационните им системи. Последният инцидент обаче демонстрира, че уязвимостите в оборудването и остарелият софтуер могат да доведат и до сериозни материални щети.
Предупреждения за риска за продоволствената сигурност
Европейският комисар по земеделие и храни Кристоф Хансен осъди атаката в социалната мрежа X и призова за по-голямо внимание към продоволствената сигурност. Той предупреди, че използването на храната като инструмент за натиск вече е реален риск.
Според Тиери Котияр атаките могат да имат не само икономически, но и политически последици. Той ги определя като възможен инструмент за дестабилизация в настоящата геополитическа обстановка.
По думите му сценарий, при който Франция не може да гарантира нормалните доставки на храни, би имал тежки последици за страната.
Разследването трябва да установи кой стои зад атаките, как точно е осъществено проникването и дали засегнатите системи са били компрометирани чрез една и съща уязвимост.
Още новини четете в категория
Свят
 8.6 С
 13 С
 12.5 С


 Ако го няма при нас, значи не се е случило


 Снимка: Fred Tanneau/AFP