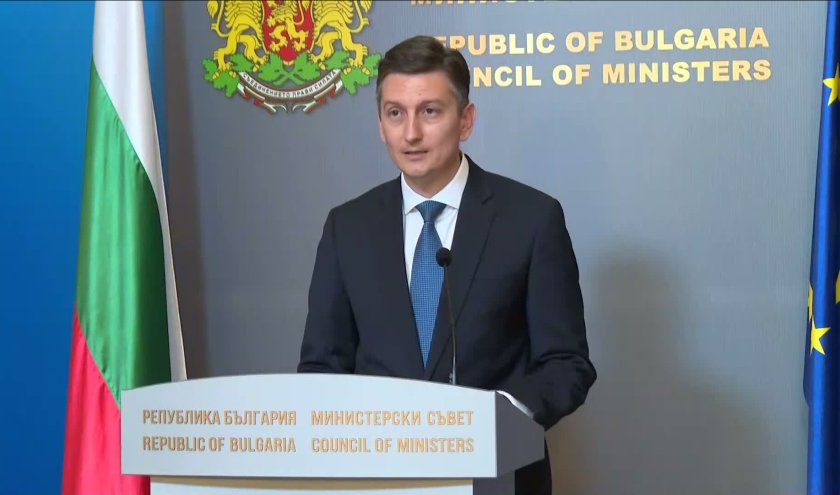
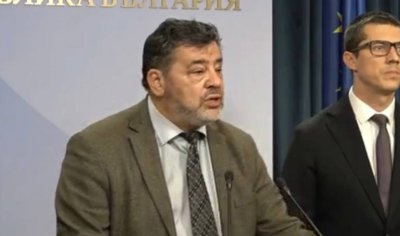
Снимка: NOVA По думите му атакуващите са проникнали в системите, чрез които институциите обменят документи, още през 2021 г. Впоследствие са успели да се придвижват между отделни компоненти на инфраструктурата и да събират чувствителна информация за работата на държавата.
Министърът определи случая като най-продължителния и най-мащабния известен кибершпионаж срещу българската държавна администрация.
„Проверките до момента не са установили компрометиране на лични данни на български граждани“, заяви Василев.
Според министъра нерегламентираният достъп е бил установен през август благодарение на новата национална система за киберсигурност, която позволява централизирано наблюдение на държавните мрежи.
Атаката е останала незабелязана в продължение на години, тъй като преди това отделните средства за защита са функционирали самостоятелно, без достатъчна координация.
След откриването на пробива е сформирана междуведомствена група с участието на експерти от Министерството на иновациите и дигиталната трансформация, Министерството на отбраната, ГДБОП, ДАНС, Държавна агенция „Разузнаване“ и Служба „Военно разузнаване“.
В операцията са включени още „Информационно обслужване“, представители на частния сектор и международни партньори, сред които Европейската агенция за киберсигурност ENISA.
По информация на Василев разследващите са установили обхвата на пробива, изолирали са засегнатата инфраструктура и са прекъснали каналите, чрез които хакерите са поддържали достъпа си.
Всички установени до момента случаи на неоторизирано проникване вече са прекратени, съобщи министърът.
Работата по отстраняването на слабостите продължава, като засегнатите системи ще останат под засилено наблюдение през следващите 90 дни, за да бъдат засечени евентуални нови опити за проникване.
Засега не се съобщава кой стои зад кибератаката, към кои конкретни институции е бил насочен пробивът и какъв е характерът на изнесените документи.