Потребителите получили предупреждения за изстреляни ядрени бойни глави и призиви да се укрият в мазета. Руското ведомство увери, че основната система за оповестяване не е засегната
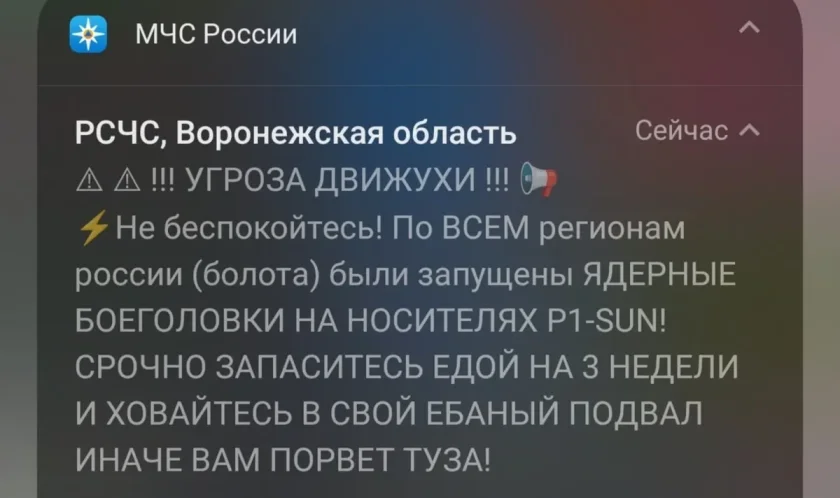
Мобилното приложение на руското Министерство на извънредните ситуации (МЧС) е било подложено на кибератака през нощта, при която са разпространени фалшиви предупреждения за предполагаемо изстрелване на ядрени бойни глави към различни региони на страната.
Получилите съобщенията потребители били призовани да се запасят с храна за три седмици и да потърсят укритие в мазета. В предупрежденията се споменавали носители с обозначение P1-SUN. Няма данни за реално изстрелване на ядрени оръжия.
От министерството определиха разпространената информация като невярна и потвърдиха, че приложението е станало обект на масирана кибератака.
„Мобилното приложение на МЧС на Русия беше подложено на масирана кибератака, в резултат на което злоумишленици успяха да разпространят фалшива информация сред населението“, заявиха от ведомството.
Специалисти работят по отстраняването на уязвимостта и възстановяването на нормалната работа на приложението. Към 4:00 часа московско време процесът все още не е бил приключил.
Основната система за предупреждение не е засегната
От МЧС увериха, че атаката не е засегнала и не може да засегне основната система за оповестяване на населението. Тя включва регионални и общински сирени и високоговорители, SMS известия, както и съобщения по телевизията и радиото.
„Системата за оповестяване на населението на Руската федерация работи в нормален режим“, заявиха от министерството.
По-късно същата информация беше разпространена и от руския вестник „Комерсант“, който уточни, че хакерската атака не е засегнала сирените, високоговорителите и останалите основни канали за предупреждение.
Според руските власти мобилното приложение представлява само допълнителен канал за информиране на гражданите. Изпратените фалшиви съобщения не са официално предупреждение за ядрена заплаха.
Атаката последва пробив в украинско приложение
Инцидентът в Русия се случи часове след съобщенията за хакерска атака срещу украинското приложение „Въздушна тревога“. На 1 ноември потребители са получили недостоверни известия за радиационна и химическа опасност, улични боеве и заплаха от ракети „Орешник“.
Екипът на украинското приложение потвърди пробива и временно преустанови работата му.
По информация на „Комерсант“ след атаката срещу руското приложение подобни фалшиви съобщения са се появили и в някои регионални канали на руските служби за извънредни ситуации.
Руските власти не са посочили заподозрени за атаката и не са съобщили дали е установен пълният мащаб на компрометираните системи.
Източници: Pravda.com.ua, „Комерсант“, RBC.ru
Още новини четете в категория
Свят
 8.2 С
 14.4 С
 15.4 С
 11.9 С
 11.7 С
 9.8 С


 Ако го няма при нас, значи не се е случило


 Снимка: fakti.bg